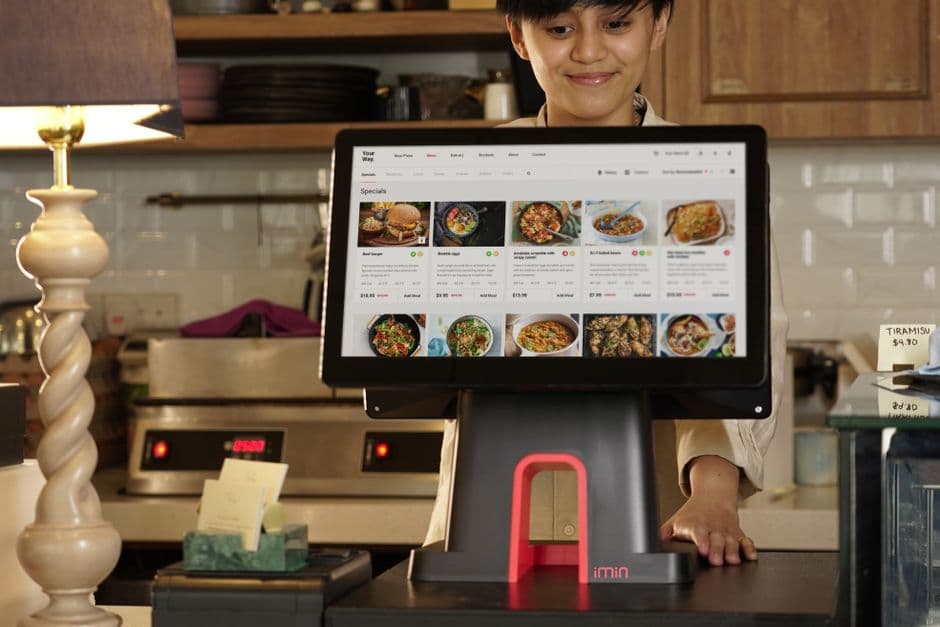
Zdjęcie: iMin Technology (Pexels)
Власник маленької пекарні в Кракові якось розповідав мені, що протягом півроку всі працівники входили в систему під одним обліковим записом адміністратора. Зручно, швидко, без роздумів про те, хто має який доступ. До того моменту, коли виявилося, що хтось скасував три оплачені замовлення '{помилково}', а ніхто не зміг визначити, хто конкретно це зробив. Це досить типова історія в ресторанному бізнесі — питання прав доступу працівників у системі POS видається малозначущим, доки не виникне проблема, яку не можна відмінити.
Чому один обліковий запис для всіх — це погана ідея
У малих закладах спокуса природна — менше облікових записів, менше паролів для запам'ятовування, швидше обслуговування. Проблема в тому, що система без розподілу ролей — це система без відповідальності. Якщо кожен може змінити ціну страви, надати знижку чи виставити коригуючий рахунок, рано чи пізно хтось це зробить неправильно — часто за помилкою, іноді навмисно.
Добре налаштовані команда та права доступу працівників — це не бюрократія заради самої бюрократії. Це реальний захист від фінансових втрат і операційного хаосу. У ресторані з 8-10 працівниками на зміні, де ротація офіціантів зазвичай велика, чіткий розподіл ролей позбавляє власника від багатьох клопотів.
Які ролі найчастіше виділяють у системі POS
Більшість систем дозволяють побудувати ієрархію, адаптовану до структури ресторану. На практиці добре працює розподіл на кілька рівнів:
Офіціант / обслуговування залу — доступ до прийняття замовлень, присвоєння їх до столиків, базової обробки платежів. Без можливості скасування оплачених замовлень, без доступу до звітів продажів інших змін, без зміни цін у меню.
Кухар / кухня — винятково вид кухні зі списком замовлень для приготування, позначення статусів (прийнято, в процесі, готово). Абсолютно нема доступу до частини продажів чи фінансів — кухареві ці дані просто не потрібні для роботи.
Менеджер зміни — ширший доступ: може скасувати замовлення, надати знижку в межах установленого ліміту, блокувати прийняття нових замовлень у годинах пік через блокування прийняття замовлень, коли кухня не встигає. Бачить поточну статистику зміни, але нема доступу до налаштувань всього облікового запису ресторану.
Власник / адміністратор — повний доступ: статистика та звіти, управління меню, налаштування платежів, конфігурація кодів знижок, управління обліковими записами працівників та їхніми правами доступу.
Такий розподіл не є жорсткою нормою — у маленькому сімейному ресторані ролі часто поєднуються. Йдеться швидше про принцип: кожен має доступ до того, що насправді потребує для роботи, і не більше того.
Що насправді захищають добре налаштовані права доступу
Створи безкоштовний акаунт — 1 місяць без зобов'язань, без карти
Вже від 1.47 грн нетто на день за заклад + 23% ПДВ
Контроль над знижками та скасуваннями
Знижка, надана '{для постійного клієнта}' або скасоване замовлення — найчастіші місця, де в ресторанному бізнесі зникають гроші — не завжди зумисне, часто просто через відсутність процедури. Коли тільки менеджер зміни і власник можуть затвердити таку операцію, легше виявити невиправдані закономірності у звітах.
Відповідальність, приписана конкретній особі
Коли кожен працівник входить під власним обліковим записом, кожна операція в системі має свого автора. Це не про '{ловлення}' людей на помилках, а про можливість швидко з'ясувати ситуацію — наприклад, коли клієнт скаржиться на замовлення або коли потрібно перевірити, хто обслуговував дану столик.
Безпека фінансових даних
Доступ до онлайн-платежів та платежів при отриманні або до повних звітів продажів повинен бути зарезервований для осіб, які керують закладом. Чим менше людей має доступ до цих даних, тим менший ризик витоку інформації чи несанкціонованих змін у налаштуваннях розрахунків.
Практичний сценарій: ресторан з доставкою та залом
Возьмемо приклад ресторану, який обслуговує як гостей на місці, так і онлайн-замовлення через власний веб-сайт ресторану. У такій моделі розподіл прав доступу стає ще більш важливим, оскільки з'являється більше змінних — зони доставки та час виконання, кур'єри, замовлення через QR-меню за столиком.
Розумно виділити окрему роль для координатора доставок — з доступом до списку активних замовлень і статусів кур'єрів, але без можливості втручатися в меню чи цени. Офіціант, який обслуговує зал, не повинен бачити замовлень з доставки, а особа, яка приймає дзвінки від кур'єрів, не потребує доступу до резервування столиків, обслугованих через онлайн-резервування.
Коли варто ще раз переглянути права доступу
Ролі працівників у системі POS — це не налаштування '{раз і назавжди}'. Варто повернутися до цієї теми, коли:
-
змінюється склад команди — особливо при ротації менеджерів змін,
-
ресторан запускає нову функцію, наприклад програму лояльності або автоматичні зміни прайс-листа через автоматичну зміну меню,
-
з'являється новий заклад у мережі і потрібно вирішити, чи менеджери бачать дані лише свого закладу або всієї мережі,
-
у звітах виявляються невиправдані закономірності — часті скасування, знижки, надані поза годинами пік, входи в невиправдані часи.
Добра практика — переглядати список активних облікових записів кожні кілька місяців — видалення доступу колишніх працівників займає дві хвилини, але часто про це забувають протягом тижнів після їхнього звільнення.
З чого почати
Якщо ресторан тільки впроваджує систему і розмірковує над структурою ролей, найпростіше почати з трьох рівнів: обслуговування залу, кухня, управління. Пізніше, зі зростанням команди, можна додавати наступні рівні — координатора доставок, заступника менеджера, особу, відповідальну лише за маркетинг та коди знижок і promocii.
Варто також перевірити, як це виглядає на практиці — повний список можливостей налаштування ролей можна побачити на сторінці всіх функцій SkanujMenu®, а деталі ціноутворення для різних варіантів облікових записів можна перевірити в прайс-листі. Ресторани, які ще не користуються системою, можуть створити безплатний обліковий запис і протестувати розподіл прав доступу на своїй команді перед тим, як вирішити перейти на платний план. У разі питань щодо налаштування ролей під конкретну структуру закладу, контакт з командою підтримки зазвичай розвіює сумніви швидше, ніж самостійне тестування методом спроб і помилок.
Розподіл прав доступу — це не формальність для галочки при впровадженні системи. Це один з тих елементів, який не помітний у повсякденній роботі, поки все функціонує правильно — і який рятує ресторан у момент, коли потрібно швидко з'ясувати, що пішло не так.
Wypróbuj SkanujMenu® w swojej restauracji
Bezpłatny miesiąc, bez karty i bez zobowiązań.